临时图片阅后即焚加密传输工具v2.3
临时图片阅后即焚工具定位
临时图片阅后即焚程序 v2.3是一套面向临时图片分享与加密传输场景的Web工具,主要围绕图片上传、限时查看、过期删除和访问控制展开。程序通过链接分享图片,并结合密码访问、IP上传限制、图片水印和用户权限等功能,减少临时图片在传递过程中的长期留存风险。
从使用方式看,该工具更适合需要快速发送图片、又不想让图片长期公开的场景,例如临时截图传递、内部资料预览、限时图片查看等。程序将上传、生成链接、访问验证和后台统计串联起来,形成相对完整的临时图片分享流程。
图片加密上传与访问控制
加密处理与图片地址保护
工具从早期版本开始加入加密原始文件名处理,后续版本又对图片原地址进行简单加密混淆,目的是降低图片原始地址被直接获取的可能。对于临时图片分享来说,文件名和访问地址都属于需要注意的信息点,这类处理可以让链接分享更可控。
密码访问与IP上传限制
在访问环节,程序提供密码访问功能,访问者需要按设定方式验证后才能查看图片;在上传环节,程序加入IP上传限制,用于约束同一IP的图片上传行为。密码验证与IP限制结合后,图片分享不再只是简单生成一个公开链接,而是具备基础访问门槛和上传频率控制。
水印与下载保存限制
程序支持图片水印,并加入防止图片被下载保存的处理。登录用户可根据权限使用无水印或自定义水印能力,未登录用户则按默认水印策略处理。对于需要控制图片传播范围的使用场景,水印、下载限制和地址保护可以形成多层防护。
有效期、自动清理与上传限制
时间过期限制是该工具的重要能力。上传的图片在超过设定时间后会自动删除,避免临时图片长期占用服务器空间,也能降低恶意上传文件持续堆积的风险。v3.1还增加指定时间段可见和时间换算功能,让图片展示时间可以按更细的条件进行控制。
上传文件类型检测在v3.1中得到加强,配合IP上传限制,可以从文件类型和上传来源两个方面减少无效或异常上传。实际使用时,还需要结合服务器存储空间、单次上传大小和清理策略进行配置。
时间到期后自动删除图片文件
支持指定时间段可见
提供时间换算功能
加强上传文件类型检测
通过IP上传限制控制上传行为
用户体系与可见范围
登录与未登录权限区分
v3.0加入用户系统后,程序开始区分已登录用户和未登录用户的权限。已登录用户上传的图片可以不添加水印,并可使用自定义水印功能;未登录用户则按默认规则处理。这样的权限区分让工具既能服务临时访客,也能支持有固定使用需求的注册用户。
指定用户与时间段可见
除了公开链接访问,程序还提供指定用户可见和指定时间段可见功能。图片可以只面向特定用户开放,也可以只在设定时间内允许查看。对于内部协作、限时资料传递等场景,这种可见范围控制比单纯依赖链接分享更细致。
后台统计与链接管理
v2.1版本加入简单后台,用于自毁链接统计。后台可以帮助管理者查看链接生成和访问相关数据,了解图片分享链接的使用情况。v1.0中底部增加生成链接计数显示,也让链接数量变化更直观。
早期版本还完成了CSS样式分离和图片选择逻辑优化,使页面样式和交互逻辑更便于维护。对于这类轻量工具而言,后台统计、链接计数和样式维护虽然不直接参与图片展示,但会直接影响日常运营和后续调整效率。
版本能力与运行环境
版本功能演进
v1.0:加密原始文件名,底部显示链接生成计数,优化图片选择,完成CSS样式分离。
v2.0:增加时间过期限制,到期后自动删除文件。
v2.1:增加简单后台、自毁链接统计、图片水印和下载保存限制。
v2.2:增加密码访问和IP上传限制。
v2.3:对图片原地址进行简单加密混淆处理。
v3.0:增加用户系统、登录与未登录权限区分、指定用户可见。
v3.1:增加指定时间段可见、时间换算、文件类型检测和自定义水印。
运行环境与使用建议
该程序采用浏览器上传与链接分享方式,部署时建议准备可运行Web程序的服务环境、可写的图片存储目录,以及程序实际依赖的数据存储配置。上传目录需要具备写入权限,同时应关注上传文件类型、大小和过期清理策略。
如果过期文件清理通过访问触发,需要确认删除逻辑能够正常执行;如果使用计划任务,则按实际部署方式配置。具体运行环境、依赖版本和安装步骤应以程序包内说明为准,不建议在未确认依赖的情况下直接上线使用。
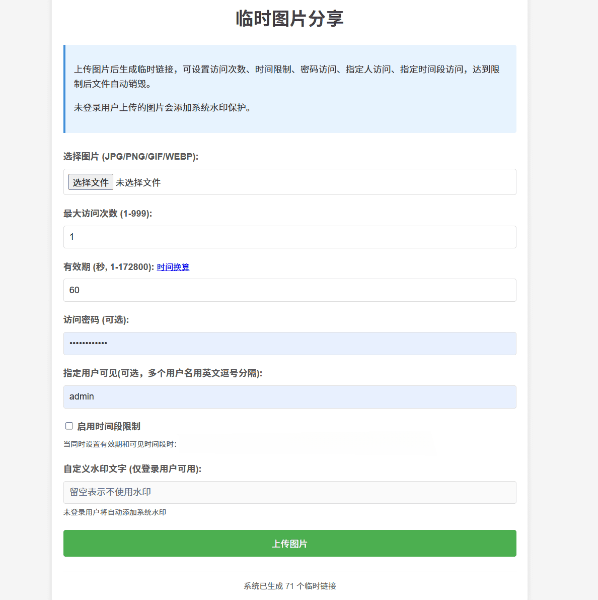
工具界面展示